9.5 Zabezpečenie OSPF
Pri využívaní dynamických smerovacích protokolov je potrebné klásť dôraz na zabezpečenie. Zamyslime sa teraz nad otázkami bezpečnosti.
Nezabezpečená OSPF oblasť
Ako by to dopadlo, ak by mohol ktokoľvek vstúpiť do našej OSPF oblasti a posielať smerovacie pokyny? Pozrime sa na priloženú schému siete…
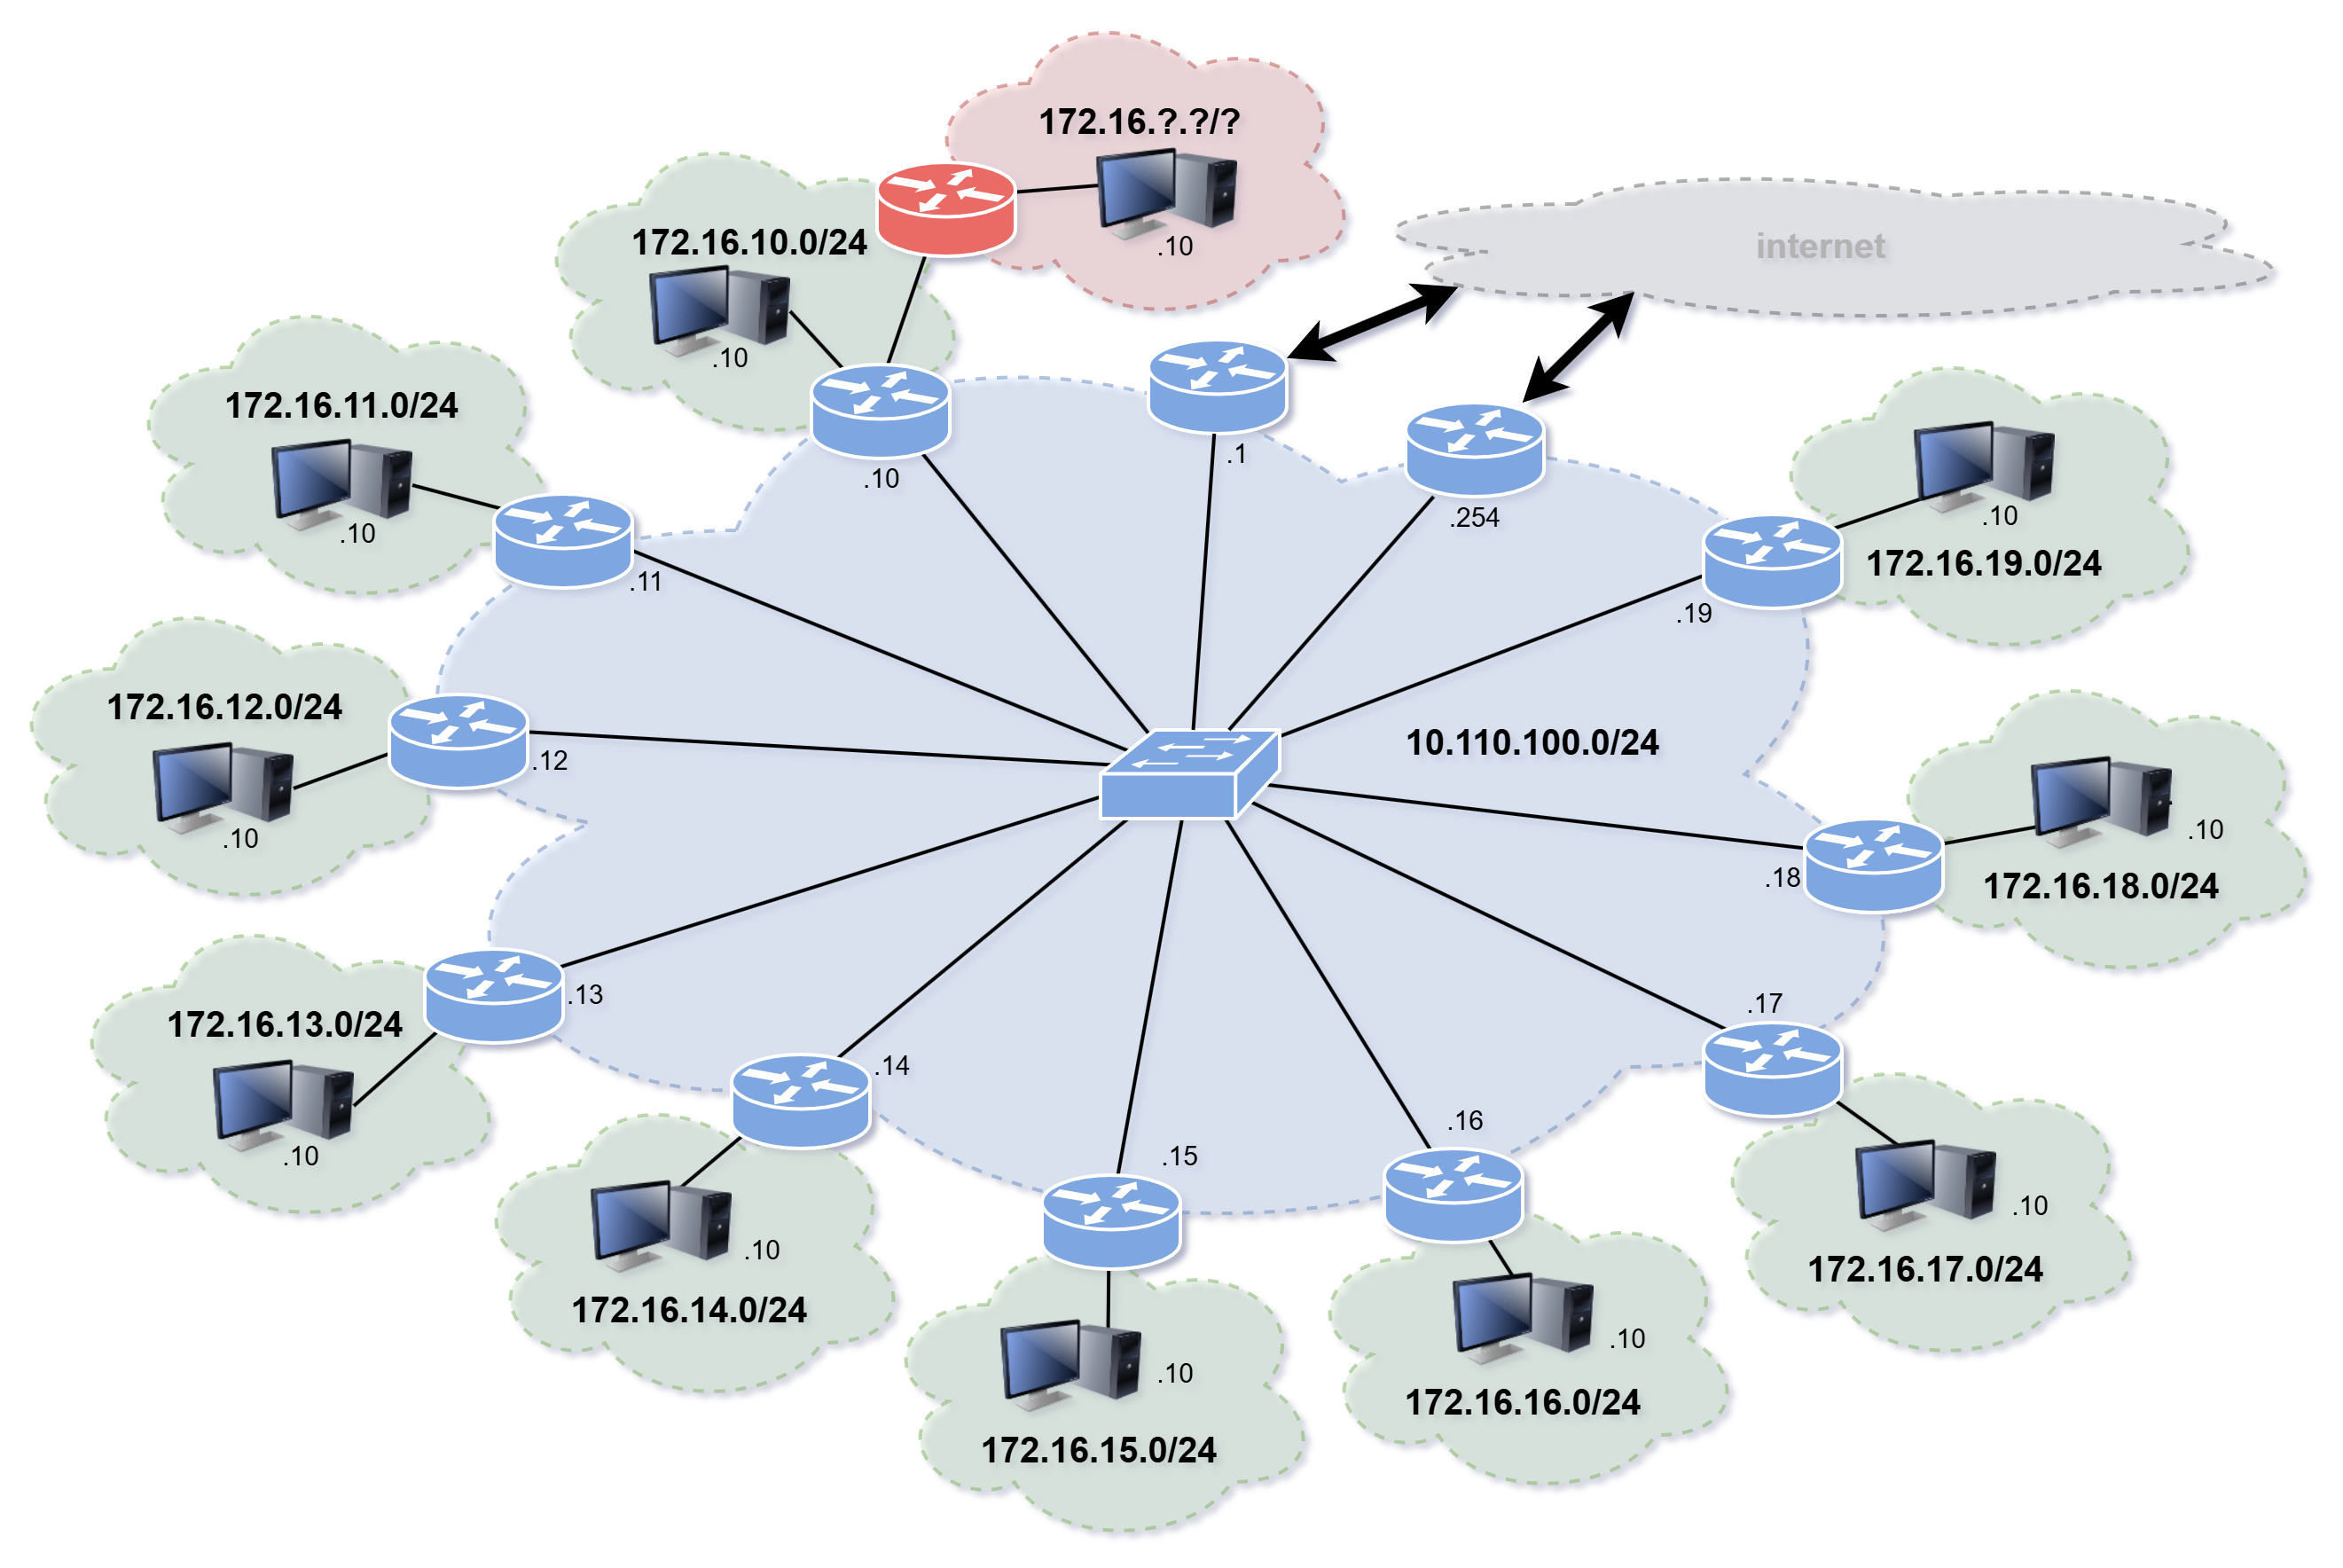
Modrú sieť MAN pokladajme za sieť ISP, zelené siete sú LAN siete zákazníkov. ISP spravil chybu – do oblasti OSPF (Area) pridal všetky siete. O modrých smerovačoch môžeme predpokladať, že patria ISP a ako zákazníci nemáme prístup do ich konfigurácie. Preto do jednej LAN siete pridáme svoj smerovač (na obrázku červený) na vytvorenie červenej LAN siete, do nej zapojíme počítač útočníka s rovnakou IP adresou, akú má iný zákazník (cieľ útoku), no s užšou maskou siete.
Dôsledky chýbajúceho zabezpečenia
Spustime jednoduchý webový server a sledujme… Ak ktokoľvek zadá IP adresu cieľa útoku do webového prehliadača, pripojí sa na (falošný) server útočníka.
Ako je to možné, v čom spočíva podstata problému?
ISP pridal do oblasti OSPF všetky svoje siete, vrátane LAN – a to v implicitnej konfigurácii bez hesla. V dôsledku toho je možné z každej LAN siete odosielať OSPF informácie do celej siete ISP. Keďže užšia maska siete má pri smerovaní prednosť, stačí vytvoriť sieť s rovnakou IP adresou, akú má obeť, no s dlhším prefixom (napr. /30) a všetky smerovače budú túto adresu smerovať do našej užšej siete.
Aby toho nebolo málo, na červenom smerovači simulujme IP adresu verejnej služby (napríklad web alebo DNS server) a opäť sledujme, čo sa deje… Áno, aj v tomto prípade sú požiadavky všetkých zákazníkov na túto službu smerované k nám.
Rozhranie koncovej siete s povoleným OSPF bez silného zabezpečenia predstavuje vážne bezpečnostné riziko!
Možnosti zabezpečenia
Ako takémuto problému zabrániť? Jednou možnosťou by bolo siete zákazníkov nezahŕňať do OSPF oblasti a ponechať ich ako externé siete. No keďže v praxi často ide o podsiete inej väčšej IP siete, nie je to ideálne z hľadiska filozofie – nie sú to externé siete s cudzími adresami. Vhodnejšie bude siete zákazníkov nastaviť ako pasívne.
Je lepšie konfigurovať parametre pre rozhranie alebo pre sieť?
Záleží to samozrejme aj od okolností, no treba predovšetkým zvážiť, či je možné očakávať v budúcnosti skôr zmenu rozhrania alebo zmenu sieťovej adresy. Pokiaľ je niektorá sieť definovaná priamo pre konkrétne rozhranie (ethernetový port), potom by pri zmene rozhrania bolo potrebné meniť aj konfiguráciu OSPF – vhodnejšie by asi bolo definovať parametre pre sieťovú adresu, a nie rozhranie. Pokiaľ sieť využíva bridge alebo VLAN, tak zmeny v OSPF zrejme nebudú potrebné a pokojne môžeme definovať OSPF parametre pre rozhranie.